Snowflake entend mieux encadrer l’utilisation des modèles d’IA par les agents avec Cortex AI Gateway
La nouvelle passerelle doit appliquer des règles communes aux modèles, aux outils et aux actions des agents, y compris lorsque ceux-ci accèdent aux données par l’intermédiaire de serveurs MCP.
À mesure que les agents se connectent aux modèles, aux outils, aux serveurs MCP et aux systèmes d’information, leur supervision se complexifie. Les entreprises doivent notamment contrôler les données auxquelles ils accèdent, les actions qu’ils peuvent lancer et les coûts associés à leur utilisation.
Snowflake présente Cortex AI Gateway comme un point d’accès centralisé pour les agents d’IA. Intégrée à Horizon Catalog, la passerelle applique des règles communes aux connexions, quels que soient les environnements cloud, les frameworks ou les fournisseurs d’IA utilisés. Les agents héritent des contrôles d’accès, des mécanismes d’authentification et des autorisations déjà définis pour les utilisateurs. Cette logique s’applique également lorsqu’ils accèdent aux données de l’entreprise via des serveurs MCP. Le contrôle porte aussi sur les appels aux outils. Cortex AI Gateway Tools, en préversion publique, vérifie les autorisations avant l’exécution de chaque appel. Cortex AI Guardrails, également en préversion publique, vise à protéger les interactions contre les injections de prompt et les tentatives de contournement des mécanismes de sécurité. Les deux fonctionnalités doivent permettre aux équipes de définir des règles communes plutôt que de gérer des dispositifs séparés pour chaque agent.
La passerelle inclut par ailleurs des fonctions de maîtrise des coûts. Disponibles de manière générale, elles permettent d’attribuer les dépenses aux équipes concernées et de fixer des plafonds budgétaires. Le routage dynamique des modèles, en préversion privée, dirige les tâches courantes vers des modèles moins coûteux.
La visibilité sur l’exécution complète le dispositif. Les fonctionnalités d’observabilité, disponibles de manière générale, enregistrent chaque étape dans le compte Snowflake du client. Les équipes peuvent ensuite analyser ces traces avec Agent Trace Intelligence, en préversion privée. Agent Abuse Detection, également en préversion privée, examine des séquences d’actions plutôt que des requêtes isolées afin de détecter les comportements qui dépassent les autorisations définies.
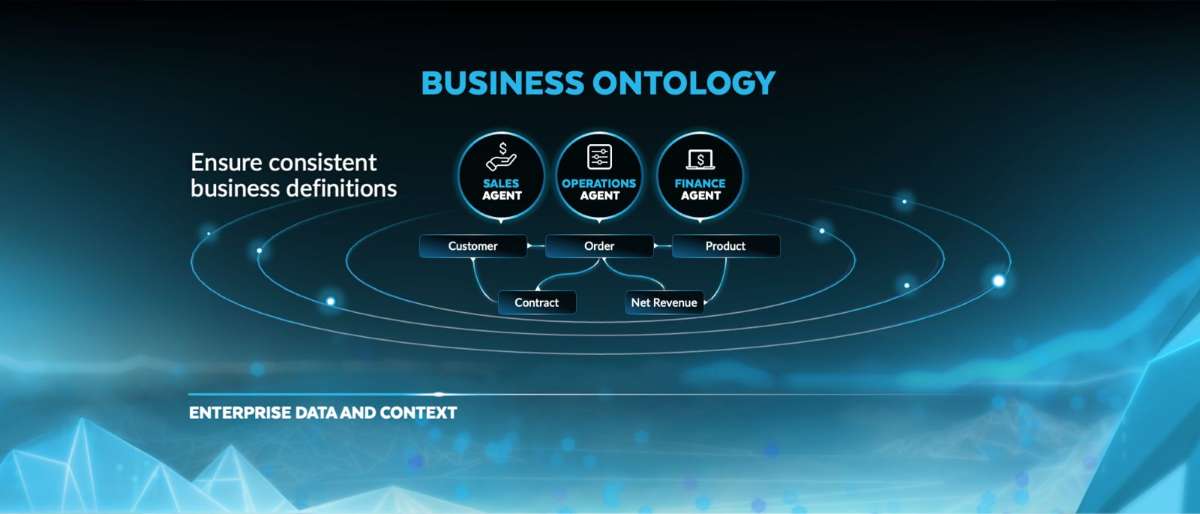
« Les entreprises qui tireront leur épingle du jeu ne seront pas celles qui disposeront du plus grand nombre d’agents IA, mais celles dont les agents sauront interpréter correctement les données métier, grâce à un accès aux informations pertinentes, respecteront les règles de gouvernance et les garde-fous définis, et seront capables de rendre compte de leurs actions », déclare Christian Kleinerman, EVP of Product chez Snowflake. « C’est ce qui distingue un agent qui répond par approximation d’un agent sur lequel l’entreprise peut s’appuyer. Snowflake réunit déjà les données, le contexte et les mécanismes de gouvernance dont les entreprises ont besoin. En enrichissant Snowflake Horizon Catalog avec Business Ontology et Cortex AI Gateway, nous faisons du contexte et de la gouvernance non plus des considérations secondaires, mais des fondements sur lesquels repose chaque agent IA, afin de faciliter leur déploiement à l’échelle de l’entreprise. »
Le principe est de réutiliser les contrôles déjà définis pour les utilisateurs et de les appliquer aux agents. L’entreprise peut ainsi associer les droits d’accès à l’identité de l’utilisateur au nom duquel l’agent agit, puis examiner les opérations réalisées. La centralisation doit aussi réduire le besoin de déployer et de maintenir un système de contrôle différent pour chaque combinaison d’outils.